
如何在安卓版 FlClash 中添加自定义节点与前置代理
科技熊安卓版 FlClash 支持在订阅之外添加你自己的出站节点:粘贴一条分享链接即可,还可以为它指定 前置代理,让流量先经过科技熊的节点,再从你自己的 IP 出口。
常见用途是自购的住宅 IP 或家宽落地机:需要一个固定、独享的出口 IP,用于指纹浏览器、流媒体解锁或多账号隔离。
自定义节点保存在本地,不写进订阅文件,订阅每小时自动更新不会把它冲掉。
该功能需要 0.8.982 或更新版本 的科技熊 FlClash。版本可在 工具 → 关于 查看。
为什么要经过科技熊,而不是直连住宅 IP
这是配置之前最该弄清楚的一件事,它也决定了下面「前置代理怎么选」。
住宅 IP 供应商给你的通常是 socks5 或 http 代理。这两个协议本身不提供加密——账号密码与访问的目标地址都以明文经过链路。让设备从国内直接连境外的住宅 IP,这段跨境链路上跑的就是裸协议。
同时,住宅 IP 走的是当地民用宽带。民用带宽不具备面向跨国流量的优先级保障,国内到它的这一段要穿越完整公网路径,延迟与丢包都不可控。
指定前置代理后,链路被拆成两段:
路段 | 承载方式 | 特点 |
|---|---|---|
你的设备 → 科技熊节点 | 科技熊双星组网:IEPL 专线为主,全球 CDN 备线为辅 | 加密传输,跨境段由专线承载 |
科技熊节点 → 你的住宅 IP | socks5 / http | 裸协议,但只跑很短一段 |
也就是说,跨境这一段交给科技熊的加密专线,裸协议只在境外走完最后一小段,而出口 IP 仍然是你自己的。
两个具体差别:加密覆盖了最需要它的那一段;整条链路的延迟由专线质量决定,而不是由住宅 IP 的公网路由决定。
添加节点
- 打开 FlClash,点击底栏的 工具,在 更多 区点击 配置,找到「科技熊订阅」卡片。
- 点击卡片右上角的 ⋮,在菜单中选择 自定义节点(位于 编辑 的下一项)。

配置页订阅卡片的 ⋮ 菜单,自定义节点一项
- 进入 自定义节点 页面,点击右上角的 添加。

自定义节点页面与右上角的添加按钮
- 在 分享链接 一栏粘贴你的节点链接。粘贴后约 0.6 秒会自动识别,成功时下方会出现绿色对勾和一行摘要,例如 「socks5 · 主机:端口」;识别失败时会直接显示原因。支持 socks5、http、ss、vmess、vless、trojan、hysteria2 等常见链接类型。

分享链接识别成功后显示的绿色对勾与节点摘要
上图中被遮挡的部分是节点地址与账号密码,按你自己的链接填写即可。
- 名称 会从链接里自动填好,可以改成自己认得的名字(例如「家宽落地」)。这个名字就是它之后在代理页里显示的名字。
- 选择 前置代理 和 插入位置(见下方两节说明),然后点击右上角的 对勾 保存。
前置代理怎么选:就近原则
前置代理 决定流量以什么路径到达你的节点:
- 无:设备直接连接你的节点,中间不经过科技熊。跨境段跑裸协议,在国内网络环境下不建议使用。
- 选择一个策略组:流量先经科技熊的节点,再从你的节点出口。

前置代理的选项列表
列表中可选的是 「自动选择最低延迟 XX 节点」 这类自动策略组。选自动组的好处是,前置节点由客户端按延迟自动挑选,其中一台出问题时会自动换一台。
地区怎么挑:选离你的住宅 IP 最近的那个。
住宅 IP 在美国就选 「自动选择最低延迟美国节点」,在日本就选日本组。原因是上一节那张表:
- 让加密段尽可能长 —— 从你的设备一路到离住宅 IP 最近的科技熊节点,全程由专线承载;
- 让裸协议段尽可能短 —— 科技熊节点到住宅 IP 只剩同区域内的一小段;
- 绕开住宅 IP 的跨国路由 —— 民用宽带的跨国链路没有优先级保障,让它只负责最后一小段,整条链路的稳定度就由专线决定。
反过来,住宅 IP 在美国却选了香港组,流量会先到香港、再从香港跨太平洋到美国走裸协议——加密段变短、裸连段变长,延迟和稳定性都会变差。
手选组(例如「国外流量」)不会出现在列表里:自定义节点本身就是这些手选组的成员,把前置代理指回去会形成一个环,连接将无法建立。
插入位置
插入位置 只影响这个节点在代理页列表里排在上面还是下面(列表顶部 / 列表底部),不会改变策略组的默认出口。保存之后,科技熊订阅原本的默认节点不变,需要用到这个节点时手动点选即可。

保存后自定义节点列表中的条目
保存之后
该节点会出现在代理页的各个手选组里(例如「国外流量」),点一下即可切换到它。
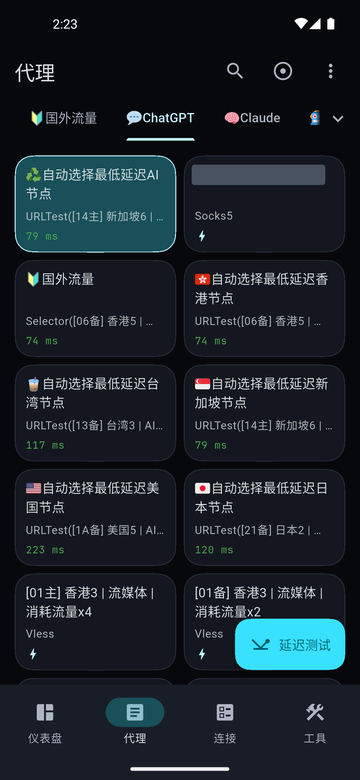
代理页手选组中出现的自定义节点
如需修改或删除,回到 配置 → ⋮ → 自定义节点,点击该节点打开 编辑节点,页面底部有 删除。
连不上时怎么判断
不要用「在国内直连试一下」来判断你买的住宅 IP 是否可用。
国内网络对裸的 socks5 / http 代理存在干扰。在国内直连境外住宅 IP 连不上,既可能是代理本身有问题,也可能只是这条裸协议链路被干扰——两种情况表现一样,用这个方法区分不开,还容易把一个正常的代理误判成坏的。
按下面的顺序排查。
第一步:用境外探测源确认端口是通的。
找一个 探测源在境外 的在线端口检测工具,输入住宅 IP 和端口,看 TCP 是否可达:
- port.ping.pe —— 多地点同时探测,能看出从哪些地区连得上,格式为
IP:端口 - check-port.com、portcheck.ing —— 单点探测,够用
要选探测源在境外的工具。国内的端口检测站从国内机房发起探测,撞上的是同一个问题,结论不可用。
这一步确认「服务器在监听、端口对外开放」。如果这里就不通,问题在供应商那边,先找他们。
第二步:配好前置代理,在 FlClash 里直接测。
端口通了之后,按本文配好节点并选一个前置代理,然后在代理页对它做延迟测试。
这一步走的是科技熊的加密链路,把「链路被干扰」这个变量排除掉了。此时仍连不上,基本可以确定是账号密码、协议类型或供应商侧的配置问题。
这也是最省事的认证测试方式:账号密码始终留在你自己的设备上。
第三步(可选):用第三方工具验证认证。
如果想单独确认账号密码是否正确,有一些在线代理检测工具支持带认证的 socks5 / http,例如 ProxyScrape、myProxyChecker、Databay,通常接受 ip:端口:账号:密码 或 账号:密码@ip:端口 格式。
使用前请注意:这类工具需要你把住宅 IP 的账号密码提交给第三方网站,等于把凭据交出去。建议优先用第二步在本机验证;确实要用第三方工具的话,测完及时找供应商更换密码。
第四步:换一个前置地区再试。
如果某个地区组连不上,换一个离住宅 IP 同样近的地区试试,可以区分是某条线路的问题还是节点本身的问题。
更新于: 20/09/2026